
Manche mögen mich für paranoid halten: Für jeden Onlineshop, bei dem ich einkaufe, lege ich eine eigene E-Mail-Adresse an. Genau das hat mir geholfen, bei einer gefälschten PayPal-Mail herauszufinden, woher die Betrüger meine Daten hatten – und woran man die Fälschung erkennt.
Stand: September 2014 (Update November 2014). Die Mail und die Screenshots stammen aus dem Jahr 2014. Phishing-Mails sehen heute oft professioneller aus, die Grundregeln zum Erkennen gelten aber weiterhin. Über die heutige Sicherheit des im Beitrag genannten Shops sagt der damalige Vorfall nichts aus.
Mein Trick: eine E-Mail-Adresse pro Shop
Für jeden Onlineshop, bei dem ich jemals eingekauft habe, lege ich in meiner Maildomain eine eigene E-Mail-Adresse an. Über diese Adresse ist der Shop dann für mich erreichbar.
Der Grund ist einfach erklärt: Trudelt über eine dieser Adressen übermäßig viel Spam bei mir ein, lösche ich sie ganz einfach. Und schon ist wieder Ruhe.
Spam-Mails sind das eine. Phishing-Mails, mit denen den Leuten das Geld aus der Tasche gezogen wird, gehören in eine ganz andere Kategorie. Deshalb sehe ich mir solche Mails hin und wieder genauer an. Eine davon habe ich erst kürzlich erhalten. Fangen wir also mit der Detektivarbeit an.
Die Phishing-Mail
Der folgende Screenshot zeigt die Phishing-Mail:
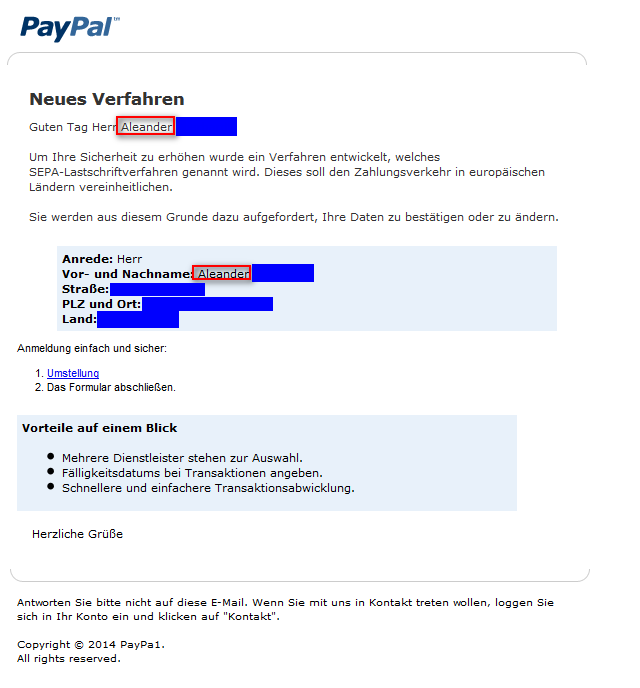
Auf den ersten Blick scheint die E-Mail tatsächlich von PayPal zu stammen. Auf den zweiten Blick erkennt man die Fälschung. Schaut euch ganz unten in der Mail den Copyright-Vermerk an. Fällt euch etwas auf? Der Buchstabe „l“ in „PayPal“ wurde durch die Zahl „1“ ersetzt. Damit sollen Phishing-Filter getäuscht werden.
Woher kennen die Betrüger meinen Namen?
In solchen Mails wird der Empfänger oft persönlich mit Namen angesprochen. Aber woher haben die Betrüger diesen Namen eigentlich? Das schauen wir uns genauer an. Zunächst fällt auf, dass mein Vorname falsch geschrieben ist. Vermutlich habe ich mich im Kundenkonto irgendeines Onlineshops vertippt.
Der nächste Screenshot zeigt den Mailheader der Phishing-Mail:

Auch im Mailheader ist mein Vorname falsch geschrieben. Noch interessanter ist aber, dass die Phishing-Mail an eine E-Mail-Adresse ging, die ich für den Einkauf in der Online-Apotheke www.meine-onlineapo.de eingerichtet habe. Ob ich dort wohl meinen Vornamen falsch eingetippt habe? Das prüfen wir gleich nach.
Der nächste Screenshot zeigt die Daten meines Kundenkontos bei www.meine-onlineapo.de:
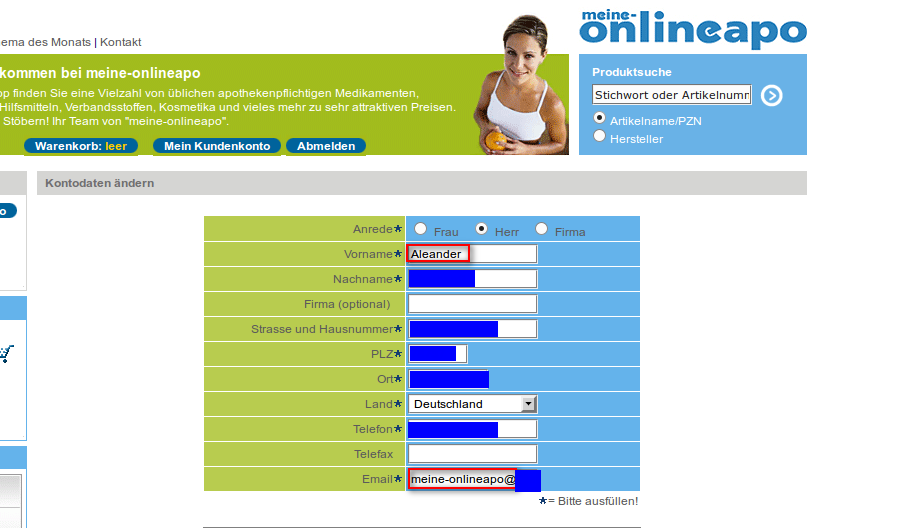
Ertappt: Auch hier ist mein Vorname falsch geschrieben. Für mich ist die Lage damit eindeutig – die Kriminellen, die mir die Phishing-Mail geschickt haben, verwenden meine Kontaktdaten aus diesem Onlineshop. Auf welchem Weg die Daten dorthin gelangt sind, lässt sich von außen allerdings nicht feststellen.
Wie schlimm ist das?
Für mich ist das Ganze nicht so tragisch. Mit den Kundendaten lässt sich nicht allzu viel Schindluder treiben. Da ich für jeden Shop nicht nur eine separate E-Mail-Adresse, sondern auch immer ein anderes Passwort verwende, kann mit diesen Zugangsdaten in keinem anderen Shop eingekauft werden.
Mein Tipp: Für jeden Onlineshop eine eigene E-Mail-Adresse und ein eigenes Passwort verwenden. Dann erkennst du sofort, woher Spam oder Phishing kommt, und gestohlene Zugangsdaten taugen nicht für andere Shops.
Ich werde mich demnächst mit dem Shopbetreiber in Verbindung setzen. Mal sehen, was sich ergibt.
Update vom 9. November 2014: Anzeige erstattet
Die Online-Apotheke hat sich nicht mehr bei mir gemeldet. Deshalb habe ich mich entschieden, Anzeige zu erstatten. Das war zwar ein wenig zeitaufwendig, der Polizist war jedoch sehr freundlich und kannte sich mit dem Thema Onlinekriminalität sehr gut aus.
Checkliste: So erkennst du Phishing-Mails
- Genau hinsehen: Betrüger ersetzen gern einzelne Zeichen, etwa das kleine „l“ durch die Zahl „1“ („PayPa1“). Ein Blick auf Copyright-Vermerk, Absender und Links lohnt sich.
- Persönliche Anrede ist kein Echtheitsbeweis: Name und Adresse können aus abgeflossenen Kundendaten stammen – wie in meinem Fall.
- An welche Adresse ging die Mail? Wer für jeden Dienst eine eigene E-Mail-Adresse nutzt, sieht sofort: Eine „PayPal-Mail“ an eine Adresse, die PayPal gar nicht kennt, kann nicht von PayPal sein.
- Aufforderung, Daten zu „bestätigen“ oder zu ändern, gern verbunden mit Druck wie „Letzte Erinnerung“ im Betreff – ein typisches Muster.
- Absenderadresse allein sagt nichts: Sie lässt sich fälschen. In meinem Fall stand als Absender service@paypal.de, laut Mailheader kam die Mail aber nicht über Server von PayPal.
- Keine Links aus der Mail anklicken: Im Zweifel PayPal direkt über die App oder die selbst eingetippte Adresse aufrufen.
- Für jeden Shop ein eigenes Passwort: Dann richten gestohlene Zugangsdaten keinen weiteren Schaden an.
Phishing-Mail erhalten – was tun?
- PayPal bittet darum, verdächtige Mails vollständig an phishing@paypal.de weiterzuleiten und sie danach zu löschen (Infos im PayPal-Sicherheitscenter).
- Die Verbraucherzentrale sammelt Phishing-Mails im Phishing-Radar und warnt dort vor aktuellen Maschen. Verdächtige Mails kannst du an phishing@verbraucherzentrale.nrw weiterleiten.
- Wurden Daten missbraucht oder ist Geld verloren gegangen: Anzeige bei der Polizei erstatten – so wie ich es getan habe.

Schreibe einen Kommentar